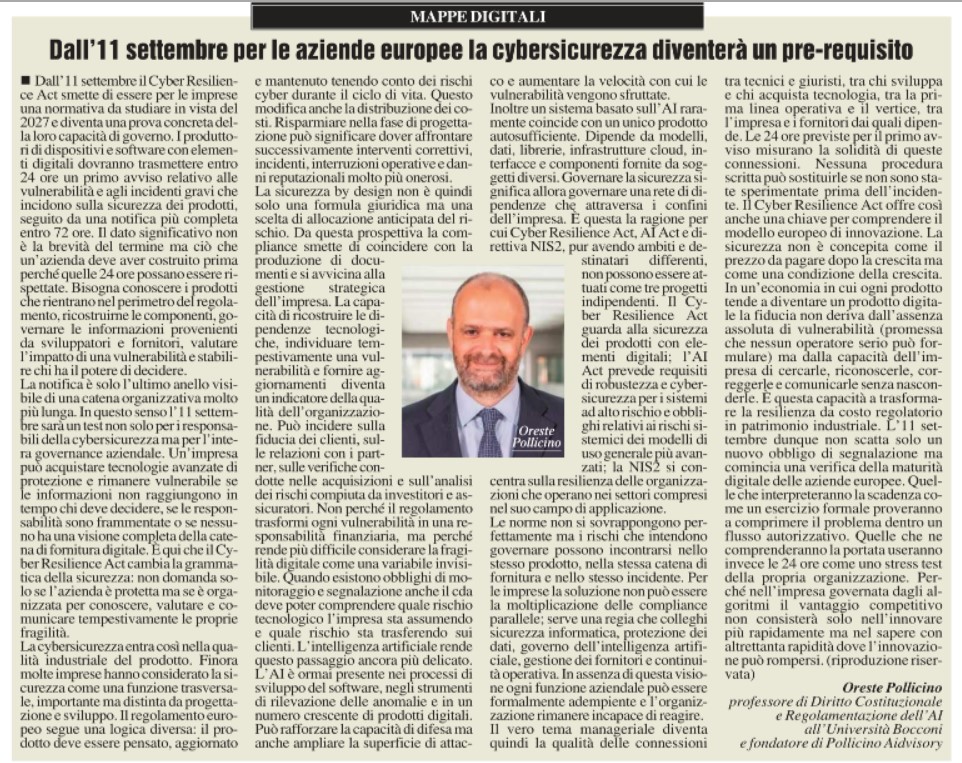
Dall’11 settembre il Cyber Resilience Act smette di essere per le imprese una normativa da studiare in vista del 2027 e diventa una prova concreta della loro capacità di governo. I produttori di dispositivi e software con elementi digitali dovranno trasmettere entro 24 ore un primo avviso relativo alle vulnerabilità e agli incidenti gravi che incidono sulla sicurezza dei prodotti, seguito da una notifica più completa entro 72 ore. Il dato significativo non è la brevità del termine ma ciò che un’azienda deve aver costruito prima perché quelle 24 ore possano essere rispettate. Bisogna conoscere i prodotti che rientrano nel perimetro del regolamento, ricostruirne le componenti, governare le informazioni provenienti da sviluppatori e fornitori, valutare l’impatto di una vulnerabilità e stabilire chi ha il potere di decidere.
Costituzionalismo digitale, urgenza dell’innovazione e sovranità digitale, con O. Pollicino, AI* Festival, 06 Ottobre 2026
L’intervista di AI Festival approfondisce le sfide del costituzionalismo digitale nell’era dell’intelligenza artificiale, soffermandosi sulla tutela dei diritti fondamentali, sulla collaborazione tra pubblico e privato nella definizione delle regole e sulla necessità di rafforzare l’autonomia tecnologica europea.